Administration af brugerprofiler og adgangsrettigheder i CRUD PHP
Komplet guide til brugeradgangskontrol
CRUD-tilladelser definerer, hvad hver brugerprofil må gøre i dit adminpanel — læse poster, opdatere dem, oprette eller slette dem — konfigureret pr. tabel og pr. handling. PHP CRUD Generator lader dig administrere disse adgangsrettigheder visuelt uden at skrive tilpasset adgangskontrolkode.
Sådan tilføjer du nye admin-brugere og tildeler dem specifikke tilladelser
-
Log ind på adminpanelet som hovedadministrator
Brug de legitimationsoplysninger, der blev oprettet under installationen af autentificeringsmodulet -
Åbn
Users Profiles& klik påAdd newknappen
-
Hver af de tabeller, der bruges i admin-dashboardet, vises som et sæt af 4 felter:
- Læs
- Må brugere med denne profil læse posterne i denne tabel?
- Opdater
- Må brugere med denne profil opdatere posterne i denne tabel?
- Opret Slet
- Må brugere med denne profil oprette / slette posterne i denne tabel?
- Begrænsningsforespørgsel
- Giver mulighed for at begrænse brugerens tilladelser til egne poster
- Giv din profil et navn, foretag dine valg for hver tabel som beskrevet i ovenstående afsnit, og indsend for at gemme.
-
Åbn
Users& klik påAdd newknappen
-
Vælg den nye brugers profil i rullelisten, udfyld brugeroplysningerne, og indsend for at tilføje din nye bruger.
- Log ud og log ind med den nye brugers legitimationsoplysninger, hvis du vil teste din nye profil.


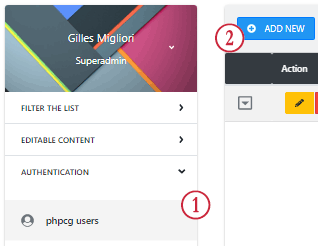

Hvis en bruger ikke har ret til at læse i en tabel, vises tabellen ikke i side-menuen.
URL'en vil selvfølgelig heller ikke være tilgængelig.
Hvis en bruger ikke har oprettelses-/redigerings-/sletterettigheder i en tabel, er de tilsvarende knapper ikke i datatabellen.
URL'erne vil selvfølgelig heller ikke være tilgængelige.
Sådan begrænser du brugerens tilladelser til egne poster
PHPCG's autentificeringsmodul giver dig mulighed for at oprette brugerprofiler, hvor tilsluttede brugere kun har adgang til deres egne poster.
Dette giver f.eks. mulighed for at give adgang til en kunde, som kun kan se sin egen profil og sine egne ordrer.
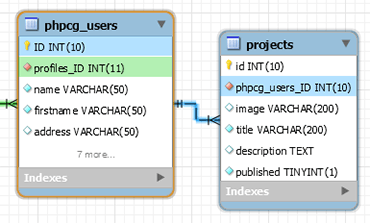
For at gøre dette skal hver tabel, der skal begrænses, være knyttet til brugertabellen, direkte eller indirekte.

-
Åbn
Add new profileellerEdit profileformular -
Indstil
Read,Update,Create/Deleterettighederne for den tabel, du vil begrænse tilRestrictedi rullelisten -
I feltet
Constraint Queryskriver du WHERE -forespørgslen, der skal bruges til at begrænse brugerens rettighederCURRENT_USER_IDbliver automatisk erstattet af PHPCG med den aktuelle tilsluttede brugers ID.Eksempel med den direkte relation i henhold til databaseskemaet ovenfor:
WHERE projects.phpcg_users_ID = CURRENT_USER_IDEksempel med den indirekte relation i henhold til databaseskemaet ovenfor:
WHERE projects_details.projects_id = projects.id AND projects.phpcg_users_ID = CURRENT_USER_ID - Tildel din begrænsede profil til en vilkårlig bruger, log ud og log ind med brugerens legitimationsoplysninger, hvis du vil teste
Forudsætninger
For at oprette brugerprofiler og tilføje nye brugere skal du på forhånd:
- have købt og installeret PHPCG
- have oprettet din MySQL-database
- have installeret Admin Panel-godkendelsesmodulet
Vigtige pointer
- CRUD-tilladelser angives pr. profil og pr. tabel — Læs-, Opdater- og Opret/Slet-rettigheder er fuldt uafhængige.
- En bruger uden Læs-rettighed på en tabel vil ikke se den i side menuen; URL'en blokeres også på serversiden.
- Muligheden Constraint Query begrænser en bruger til kun deres egne poster — nyttigt til kundeorienterede eller multi-tenant adminpaneler.
- Profiler kan genbruges: tildel én profil til mange brugere. Ændring af en profils rettigheder påvirker med det samme alle brugere, der er tildelt den.