Gestion des Profils Utilisateurs et des Droits d'Accès en CRUD PHP
Guide complet du contrôle d'accès des utilisateurs
Les permissions CRUD définissent ce que chaque profil utilisateur est autorisé à faire dans votre panneau d'administration — lire les enregistrements, les mettre à jour, les créer ou les supprimer — configurées par table et par action. PHP CRUD Generator vous permet de gérer ces droits d'accès visuellement, sans écrire de code de contrôle d'accès personnalisé.
Comment ajouter de nouveaux utilisateurs Admin et leur attribuer des permissions spécifiques
-
Connectez-vous au Panneau d'Administration en tant qu'Administrateur Principal
Utilisez les identifiants créés lors de l'installation du module d'authentification -
Ouvrez le
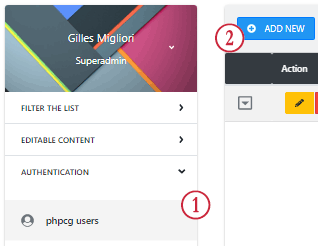
Users Profiles& cliquez sur le boutonAdd newbouton
-
Chacune des tables utilisées dans le tableau de bord d'administration est affichée comme un ensemble de 4 champs :
- Lire
- Les utilisateurs avec ce profil sont-ils autorisés à Lire les enregistrements de cette table ?
- Mettre à jour
- Les utilisateurs avec ce profil sont-ils autorisés à Mettre à jour les enregistrements de cette table ?
- Créer Supprimer
- Les utilisateurs avec ce profil sont-ils autorisés à Créer / Supprimer les enregistrements de cette table ?
- Requête de Contrainte
- Permet de restreindre les permissions de l'utilisateur à ses propres enregistrements
- Donnez un nom à votre profil, faites vos choix pour chaque table comme décrit dans la section ci-dessus, puis validez pour enregistrer.
-
Ouvrez le
Users& cliquez sur le boutonAdd newbouton
-
Choisissez le profil du nouvel utilisateur dans la liste déroulante, complétez les informations de l'utilisateur et validez pour ajouter votre nouvel utilisateur.
- Déconnectez-vous et connectez-vous avec les identifiants du nouvel utilisateur si vous souhaitez tester votre nouveau profil.



Si un utilisateur n' a pas le droit de lecture sur une table, la table ne sera pas affichée dans le menu latéral.
L'URL ne sera évidemment pas disponible non plus.
Si un utilisateur n' a pas les droits de création/édition/suppression sur une table, les boutons correspondants ne sera pas affichée dans le tableau de données.
Les URLs ne seront évidemment pas disponibles non plus.
Comment restreindre les permissions de l'utilisateur à ses propres enregistrements ?
Le module d'authentification PHPCG vous permet de créer des profils d'utilisateurs pour lesquels les utilisateurs connectés n'ont accès qu'à leurs propres enregistrements.
Cela permet, par exemple, de donner accès à un client qui ne verra que son propre profil et ses commandes.
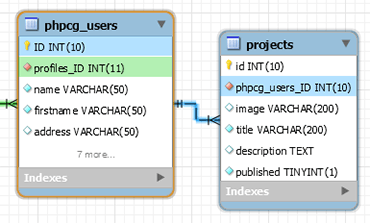
Pour ce faire, chaque table à restreindre doit être jointe à la table des utilisateurs, directement ou indirectement.

-
Ouvrez le
Add new profileouEdit profileformulaire -
Définissez les
ReadDéfinissez les droitsUpdateDéfinissez les droitsCreate/Deletedroits de la table que vous souhaitez restreindre àRestrictedde la table que vous souhaitez restreindre à -
dans la liste déroulante
Constraint QueryDans le champ WHERE saisissez la requêteCURRENT_USER_IDà utiliser pour limiter les droits de l'utilisateursera automatiquement remplacé par PHPCG par l'ID de l'utilisateur actuellement connecté.
WHERE projects.phpcg_users_ID = CURRENT_USER_IDExemple utilisant la Relation Directe selon le schéma de base de données ci-dessus :
WHERE projects_details.projects_id = projects.id AND projects.phpcg_users_ID = CURRENT_USER_ID - Exemple utilisant la Relation Indirecte selon le schéma de base de données ci-dessus :
Attribuez votre profil restreint à n'importe quel utilisateur, déconnectez-vous et connectez-vous avec les identifiants de l'utilisateur si vous souhaitez tester
Pour créer des profils d'utilisateurs et ajouter de nouveaux utilisateurs, vous devez au préalable :
- avoir acheté et installé PHPCG
- avoir créé votre base de données MySQL
- avoir installé le Module d'Authentification du Panneau d'Administration
Points clés à retenir
- Les permissions CRUD sont définies par profil et par table — les droits de Lecture, de Mise à jour, de Création/Suppression sont totalement indépendants.
- Un utilisateur sans droit de Lecture sur une table ne la verra pas dans le menu latéral ; l'URL est également bloquée côté serveur.
- L'option Constraint Query restreint un utilisateur à ses propres enregistrements uniquement — idéal pour les panneaux d'administration orientés client ou multi-locataires.
- Les profils sont réutilisables : attribuez un même profil à plusieurs utilisateurs. Modifier les droits d'un profil affecte instantanément tous les utilisateurs qui y sont associés.
Le Module d'Authentification
- Ajoutez l'Authentification Utilisateur à votre Panneau d'Administration de base de données
- Gestion des Profils Utilisateurs et des Droits d'Accès en CRUD PHP
- Définissez les Exigences de Sécurité des Mots de Passe en CRUD PHP
- Récupération & Réinitialisation de Mot de Passe pour le Panneau d'Administration CRUD PHP