Verwaltung von Benutzerprofilen und Zugriffsrechten in CRUD PHP
Umfassender Leitfaden zur Benutzer-Zugriffskontrolle
CRUD-Berechtigungen definieren, was jedes Benutzerprofil in Ihrem Adminbereich tun darf — Datensätze lesen, aktualisieren, erstellen oder löschen — konfiguriert pro Tabelle und pro Aktion. Mit PHP CRUD Generator verwalten Sie diese Zugriffsrechte visuell, ohne benutzerdefinierten Code zur Zugriffskontrolle schreiben zu müssen.
So fügen Sie neue Admin-Benutzer hinzu und weisen ihnen spezifische Berechtigungen zu
-
Melden Sie sich als Hauptadministrator im Admin-Panel an
Verwenden Sie die Zugangsdaten, die bei der Installation des Authentifizierungsmoduls erstellt wurden -
Öffnen Sie die
Users Profiles& klicken Sie auf die SchaltflächeAdd newSchaltfläche
-
Jede der im Admin-Dashboard verwendeten Tabellen wird als eine Reihe von 4 Feldern angezeigt:
- Lesen
- Dürfen Benutzer mit diesem Profil die Datensätze dieser Tabelle lesen?
- Aktualisieren
- Dürfen Benutzer mit diesem Profil die Datensätze dieser Tabelle aktualisieren?
- Erstellen Löschen
- Dürfen Benutzer mit diesem Profil die Datensätze dieser Tabelle erstellen / löschen?
- Einschränkende Abfrage
- Ermöglicht die Berechtigungen des Benutzers auf seine eigenen Datensätze zu beschränken
- Geben Sie Ihrem Profil einen Namen, treffen Sie Ihre Auswahl für jede Tabelle wie im obigen Abschnitt beschrieben und senden Sie dann ab, um zu speichern.
-
Öffnen Sie die
Users& klicken Sie auf die SchaltflächeAdd newSchaltfläche
-
Wählen Sie das Profil des neuen Benutzers in der Dropdown-Liste aus, vervollständigen Sie die Benutzerdaten und senden Sie ab, um Ihren neuen Benutzer hinzuzufügen.
- Melden Sie sich ab und mit den Zugangsdaten des neuen Benutzers an, wenn Sie Ihr neues Profil testen möchten.



Wenn ein Benutzer nicht das Recht hat, zu lesen in einer Tabelle, wird die Tabelle nicht angezeigt im Seitenmenü.
Die URL wird natürlich ebenfalls nicht verfügbar sein.
Wenn ein Benutzer nicht die Rechte zum Erstellen/Bearbeiten/Löschen an einer Tabelle hat, sind die entsprechenden Schaltflächen wird die Tabelle nicht angezeigt in der Datentabelle.
Die URLs werden natürlich ebenfalls nicht verfügbar sein.
Wie beschränkt man die Berechtigungen des Benutzers auf seine eigenen Datensätze?
Mit dem PHPCG-Authentifizierungsmodul können Sie Benutzerprofile erstellen, bei denen angemeldete Benutzer nur Zugriff auf ihre eigenen Datensätze haben.
So können Sie beispielsweise einem Kunden Zugriff gewähren, der nur sein eigenes Profil und seine eigenen Bestellungen sieht.
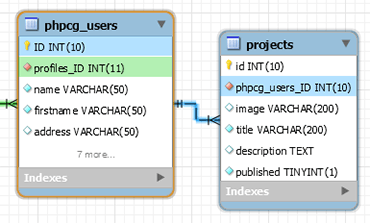
Dazu muss jede einzuschränkende Tabelle direkt oder indirekt mit der Benutzertabelle verknüpft sein.

-
Öffnen Sie die
Add new profileoderEdit profileFormular -
Setzen Sie die
Read,Update,Create/DeleteRechte der Tabelle, die Sie einschränken möchten, aufRestrictedin der Dropdown-Liste -
Geben Sie im Feld
Constraint Querydie WHERE Abfrage ein, die zur Einschränkung der Benutzerrechte verwendet werden sollCURRENT_USER_IDwird von PHPCG automatisch durch die ID des aktuell angemeldeten Benutzers ersetzt.Beispiel unter Verwendung der direkten Beziehung gemäß dem obigen Datenbankschema:
WHERE projects.phpcg_users_ID = CURRENT_USER_IDBeispiel unter Verwendung der indirekten Beziehung gemäß dem obigen Datenbankschema:
WHERE projects_details.projects_id = projects.id AND projects.phpcg_users_ID = CURRENT_USER_ID - Weisen Sie Ihr eingeschränktes Profil einem beliebigen Benutzer zu, melden Sie sich ab und mit den Zugangsdaten des Benutzers an, wenn Sie testen möchten
Voraussetzungen
Um Benutzerprofile zu erstellen und neue Benutzer hinzuzufügen, müssen Sie zuvor:
- erworben haben und installiert PHPCG
- erworben Ihre MySQL-Datenbank erstellt
- erworben das Admin-Panel-Authentifizierungsmodul installiert
Die wichtigsten Punkte
- CRUD-Berechtigungen werden pro Profil und pro Tabelle festgelegt — Lese-, Aktualisierungs- und Erstellungs-/Löscrechte sind vollständig unabhängig.
- Ein Benutzer ohne Leserecht auf eine Tabelle sieht diese nicht im Seitenmenü; die URL wird auch serverseitig blockiert.
- Die Option Constraint Query beschränkt einen Benutzer auf seine eigenen Datensätze — ideal für kundengerichtete oder Multi-Tenant-Admin-Panels.
- Profile sind wiederverwendbar: Weisen Sie ein Profil vielen Benutzern zu. Änderungen an den Rechten eines Profils wirken sich sofort auf alle zugewiesenen Benutzer aus.